Anthropic은 검증된 보안 전문가에게 모델 기능과 보호 수준을 차등 제공하는 사이버 검증 프로그램을 3단계로 확대합니다. 방어 작업부터 승인된 침투 테스트, 제한된 안전 시스템 테스트까지 접근 범위를 나눕니다.
보도자료 · 한국어 번역업로드
글자 크기
자격을 갖춘 보안 전문가에게 고급 사이버 기능과 차단 기준이 완화된 모델을 제공하는 사이버 검증 프로그램(CVP)의 확대 개편을 시작합니다. 프로그램은 이제 3단계로 구성되며, 보안팀은 업무에 가장 알맞은 접근 단계를 신청할 수 있습니다. 각 단계에서는 Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1을 비롯해 앞으로 출시할 가장 강력한 모델을 이용할 수 있습니다. 관심 있는 고객은 여기에서 신청할 수 있습니다.
사이버 보안은 본질적으로 양면성을 지닙니다. 보안팀이 취약점을 찾아 고치는 데 쓰는 기능이 악의적인 공격자가 취약점을 악용하는 데도 쓰일 수 있습니다. 이런 이유로 Claude Opus 5.5, Claude Fable 5.1, Claude Sonnet 5.5 등 일반에 제공되는 모델에는 대부분의 사이버 작업을 차단하는 보수적인 보호 기능이 적용돼 있습니다. 이는 악의적인 사용자가 모델로 할 수 있는 유해한 활동을 제한하기 위한 조치입니다. 동시에 안전한 코딩 작업이 잘못 차단되는 사례를 줄이기 위해 계속 노력하고 있습니다.
그러나 방어 담당자도 시스템을 지키려면 가장 좋은 도구와 강력한 기능을 이용해야 합니다. 지난 6개월 동안 Project Glasswing과 CVP라는 두 프로그램을 통해 신뢰할 수 있는 사용자의 접근을 허용했습니다. Project Glasswing은 가장 중요한 소프트웨어를 보호하는 일부 기관에 Claude Mythos를 제공했습니다. CVP는 심사를 거친 보안팀에 Claude Opus 및 Claude Sonnet 모델의 보호 수준을 낮춰 제공했습니다.
이제 두 프로그램을 하나로 통합하고 확대해, 더 많은 보안 조직이 시스템 보호에 필요한 기능을 이용하도록 할 예정입니다.
새로운 접근 단계
개편된 접근 단계는 사이버 업무의 범위에 따라 보안 전문가에게 특정 모델 기능을 제공합니다. 단계마다 검증 요건과 보안 통제가 다릅니다.
Defense Access는 보안 운영 센터 업무와 사고 대응, 악성코드 역공학, 취약점 분석 및 검증을 비롯한 방어 작업을 위한 단계입니다. 자격을 갖출 수 있는 조직에는 자체 소유하거나 관리하는 시스템을 방어하는 기업·비영리단체·대학·정부기관의 보안팀, 규모와 관계없이 지역 병원이나 지방자치단체의 공공시설처럼 중요 기반시설을 운영하는 기관, 소규모 보안업체, 오픈소스 관리 담당자, 취약점을 보고한 실적이 있는 개인 연구자가 포함됩니다.
방어 목적의 사이버 보안 업무를 하는 많은 조직이 이 단계의 자격을 갖출 것으로 예상합니다. 신청에는 며칠 안에 답변하는 것을 목표로 합니다.
Red Team Access는 앞서 설명한 방어 목적에 승인된 침투 테스트와 레드팀 활동을 추가합니다. 자격을 갖출 수 있는 조직에는 사내 레드팀, 정부 레드팀, 보안·침투 테스트 업체가 포함됩니다. 이 단계의 조직은 중요 산업의 IT 시스템을 포함해 테스트 허가를 받은 시스템만 공격자 관점에서 시험할 수 있습니다. 랜섬웨어 배포, 물리적 시스템 손상, 위험도가 높은 안전 시스템에 대한 침투 테스트처럼 신체적 피해나 대규모 혼란을 일으킬 수 있는 행동은 계속 실시간으로 차단됩니다.
자격 요건과 보안 통제가 더 엄격하므로 이 단계의 신청 심사에는 몇 주가 걸릴 것으로 예상합니다. Red Team Access 신청을 심사하는 동안 자격을 갖춘 조직은 Defense Access 단계에 등록됩니다. 현재 이 단계는 조직만 신청할 수 있으며 개인 연구자는 대상이 아닙니다.
사이버 차단이 가장 적은 Specialized Access는 사람의 생명에 영향을 주거나 시장에 혼란을 일으킬 수 있는 안전 시스템을 시험할 권한을 가진 소수의 검증된 조직을 위한 단계입니다. 예를 들어 항공기 운항 시스템, 전력망, 통신망, 은행 간 송금 기반시설, 정부 행정망 등이 해당합니다.
현재 이 단계에서는 미국 정부와 협력해 모든 조직을 심층 심사합니다. 기존 Project Glasswing 참여 조직은 이 단계로 옮겨가며, 현재 모델에 대한 재승인은 필요하지 않습니다.
일반에 제공되는 모델은 코드 검토, 알려진 문제의 수정, 소유한 소스 코드에서 취약점 찾기, 보안 경보 분류 등의 작업에 계속 사용할 수 있습니다.
사이버 악용 여부를 감시할 수 있도록 프로그램에 등록된 조직은 데이터 보존에 동의해야 합니다. 데이터 보존 없는 개인정보 보호와 강력한 보호 기능을 결합한 새 솔루션인 Enterprise Frontier Safeguards(EFS)가 올가을 후반에 제공되면, 자격을 갖춘 조직은 자신이 관리하는 클라우드 인프라에 데이터를 저장할 수 있습니다. EFS가 제공되기 전까지 Claude Fable 5.1 또는 Claude Mythos 5.1을 데이터 보존 없이 이용하는 조직도 CVP를 데이터 보존 없이 사용할 수 있습니다. EFS에 관심을 등록하려면 이 양식을 작성하세요.
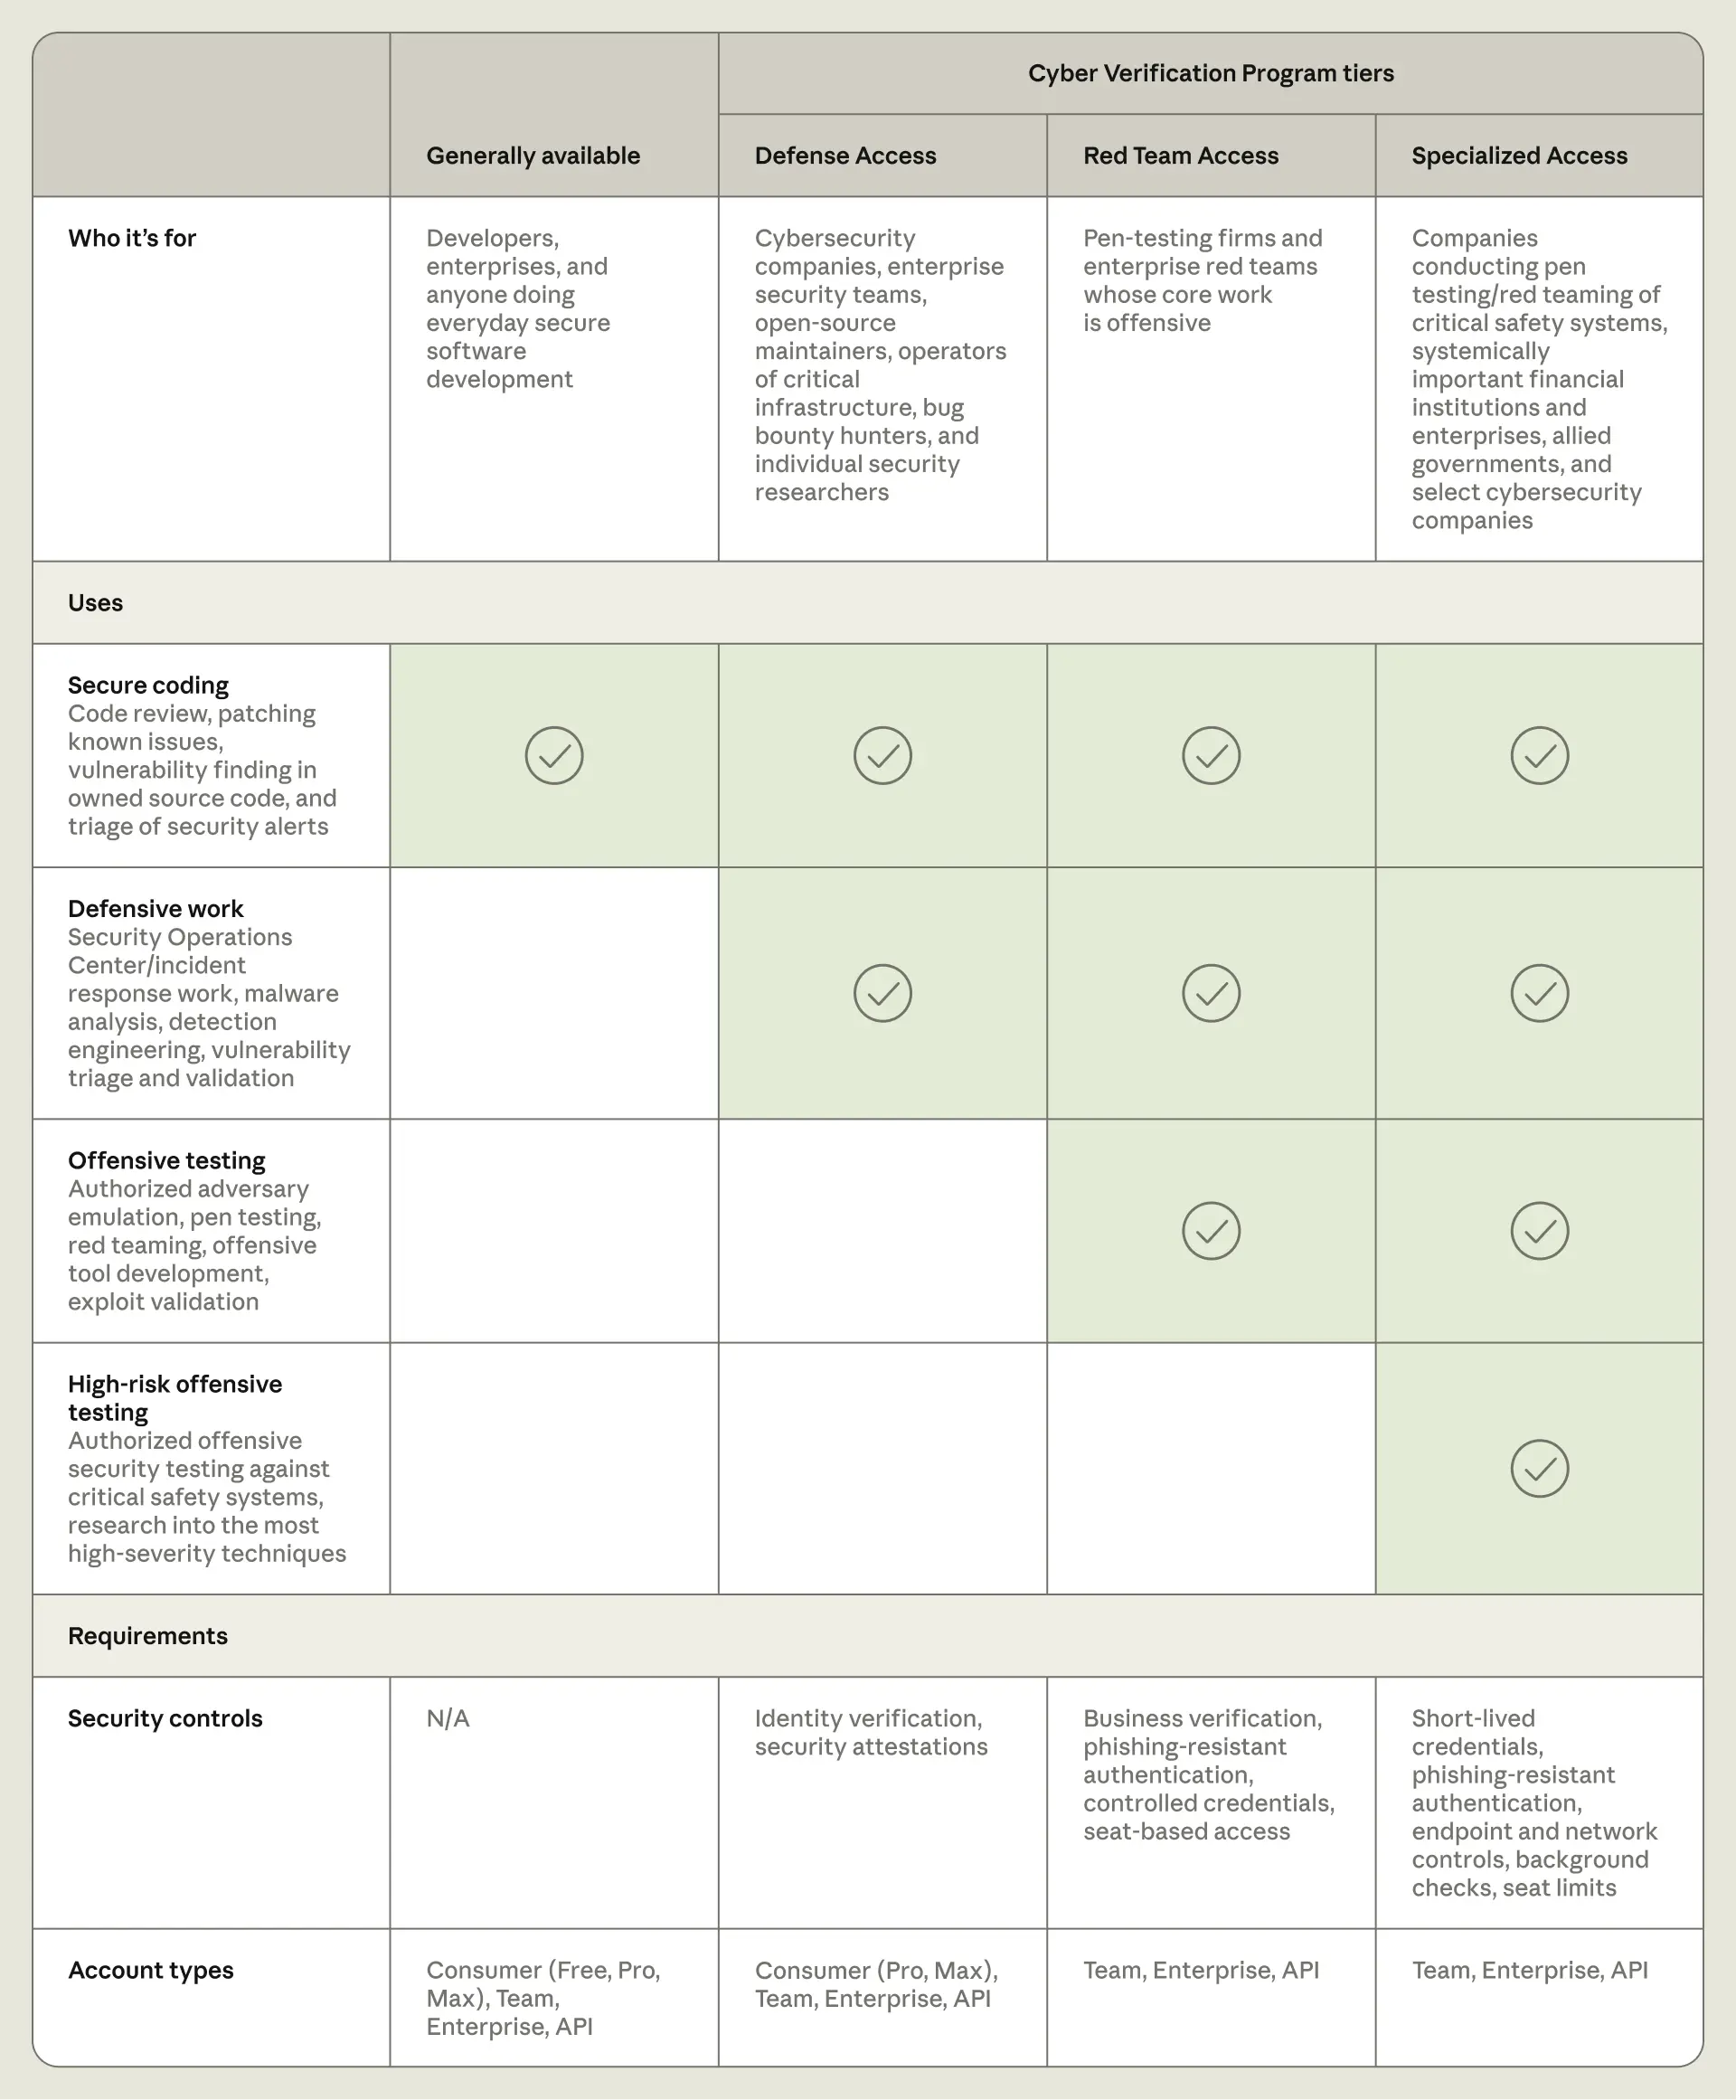
아래에서는 CVP 각 접근 단계에서 제공되는 기능과 보안·개인정보 보호 통제 요건을 설명합니다.
사이버 검증 프로그램 단계 개요. 단계별 보호 기능의 효과 평가
CVP 보호 기능의 효과를 평가하기 위해 Claude Opus 5.5에 CyScenarioBench를 적용했습니다. 이는 현실적인 제약 조건에서 모델이 여러 단계로 이뤄진 사이버 작전을 계획하고 실행할 수 있는지 측정하는 평가입니다. CVP의 각 단계에 맞춰 보호 기능을 조정했습니다. 복잡하고 상호작용이 필요한 공격 시나리오를 포함한 평가이므로, 일반 제공 모델과 Defense Access 단계에서는 Claude의 행동이 상당수 차단되고 Red Team Access와 Specialized Access 단계에서는 차단이 없을 것으로 예상했습니다.
각 접근 단계에서 CyScenarioBench의 10개 과제를 각각 5회씩 시도한 결과는 다음과 같습니다.
CVP 접근 권한이 없으면 모든 과제가 첫 번째 프롬프트에서 차단됐습니다.
Defense Access 단계에서는 총 50회 시도 가운데 46회가 과제 진행 중 어느 시점에 차단됐고, 나머지 4회는 성공했습니다.
Red Team Access 단계에서는 차단이 없었습니다. Claude Opus 5.5는 50개 과제 중 34개를 완료했습니다. 이는 보호 기능을 적용하지 않은 경우의 평가 성공률 67.6%(Specialized Access를 대표하는 수준)와 사실상 같습니다.
이번 평가는 Project Glasswing으로 시작한 방어 활동을 확대해 더 많은 방어 담당자에게 고급 사이버 기능을 안전하게 제공할 수 있다는 확신을 줍니다. 앞으로도 단계별 분류기를 계속 개선하겠습니다.
CyScenarioBench에서 Claude Opus 5.5는 Defense Access 단계의 과제 50개 중 46개가 보호 기능에 의해 차단됐습니다. Red Team Access 단계에서는 차단된 과제가 없었고 50개 중 34개를 완료했습니다. 이는 보호 기능을 적용하지 않았을 때와 같은 완료율입니다.방어 담당자에게 유리한 조건 제공
Project Glasswing을 통해 Claude Mythos 모델이 조직의 시스템 취약점 발견 속도를 크게 높였다는 점을 확인했습니다. 프로그램 참여 기관은 2026년 4월부터 7월까지 검증된 소프트웨어 취약점을 최소 12만 9천 건 발견했습니다. 자체 오픈소스 검사 활동으로는 2026년 4월부터 10월까지 검증된 취약점을 5,500건 추가로 찾았습니다. 확인된 취약점 가운데 지금까지 3만 3천 건 이상이 심각도 ‘치명적’ 또는 ‘높음’으로 평가됐습니다. 이 수치는 Glasswing 파트너 중 일부의 설문 자료만 바탕으로 했기 때문에 실제보다 적게 집계됐을 가능성이 있습니다. 따라서 실제 영향은 최소 5배 더 클 것으로 예상합니다.
Claude Mythos 모델이 없었다면 같은 수의 취약점을 찾는 데 얼마나 걸렸겠느냐는 질문에, 여러 파트너는 모델 덕분에 취약점 발견 속도가 몇 달 또는 몇 년 빨라졌다고 답했습니다. Booz Allen과 Comcast가 경험을 공유한 내용도 읽어보세요.
이 결과는 제3자 코드에 미친 프로그램 영향의 최소치입니다. 파트너 33곳의 일부 보고서와 Anthropic의 오픈소스 파트너십 자료를 바탕으로 했습니다. 자료의 한계에는 조직마다 취약점 분류 방식이 달랐다는 점이 포함됩니다. 또한 파트너의 50% 미만만 수정 건수를 공개했습니다. 상당수는 수정 작업이 진행 중이었기 때문입니다. 이에 따라 실제 수정 비율은 크게 적게 집계됐습니다.오늘 사이버 검증 프로그램을 개편하는 것은 Project Glasswing의 효과를 훨씬 더 많은 사이버 방어 담당자에게 확대하기 위한 것입니다. 오픈소스 소프트웨어와 중요 기반시설을 보호하는 노력도 계속하고 있습니다. 앞으로 몇 주 안에 관련 활동과 이를 통해 얻은 교훈을 더 자세히 공유하겠습니다. 방어 담당자에게 지속적인 우위를 제공하기 위한 노력도 이어가겠습니다.
접근 권한 신청
관심 있는 조직은 여기에서 CVP를 신청할 수 있습니다. 신청 과정에서 모든 신청자를 확인하고, 해당 접근 단계에 필요한 보안 통제의 증빙을 요청합니다. 기존 CVP 회원은 이전 모델에 대한 현재 설정을 유지하며, 개편된 프로그램을 통해 Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 이용 자격을 자동으로 심사받습니다. 관리자는 다음 절차에 따라 특정 작업 공간에 접근 권한을 지정해야 합니다.
CVP는 Claude Platform, Google Cloud의 Vertex AI, Microsoft Foundry에서 이용할 수 있습니다. Amazon Bedrock에서는 Enterprise Frontier Safeguards 이용 자격이 있는 고객만 CVP를 사용할 수 있습니다.
접근 단계에서 허용돼야 한다고 생각하는 작업이 차단되면 여기에서 신고할 수 있습니다. 각 단계의 자세한 내용은 도움말 센터에서 확인할 수 있습니다.
영어 원문
Expanding the Cyber Verification Program
We’re launching a new, expanded version of our Cyber Verification Program (CVP), which makes advanced cyber capabilities and reduced blocking classifiers available to qualifying security professionals. The program now consists of three access tiers, which allow security teams to apply for the level of access that best suits their work. Each tier includes access to our most capable models, including Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1, and new models moving forward. Interested customers can apply here.
Cybersecurity is inherently dual use: the same capabilities that enable a security team to find and fix a vulnerability can also help a malicious actor exploit it. For this reason, our generally available models, such as Claude Opus 5.5, Claude Fable 5.1, and Claude Sonnet 5.5, have conservative cyber safeguards that block most cyber work. This is intended to limit the harmful activities malicious actors can carry out using our models, while we continue to work to reduce false positives for secure coding.
But defenders also need access to the best tools and most powerful capabilities to secure their systems. For the past six months, we’ve enabled trusted access through two programs: Project Glasswing and the CVP. The former gave a group of organizations securing the most critical software access to Claude Mythos; the latter gave vetted security teams access to reduced safeguards on Claude Opus and Claude Sonnet models.
Now, we’re integrating these programs into one expanded offering, designed to give more security organizations access to the capabilities they need to protect their systems.
New access tiers
The updated access tiers make specific model capabilities available to security professionals based on the scope of their cyber work. Each has different verification requirements and security controls.
Defense Access is for defensive work, including security operations center and incident response tasks, reverse-engineering malware, and analyzing and validating vulnerabilities. Examples of qualifying organizations include security teams at companies, nonprofits, universities, and government bodies who are defending systems they own or maintain; operators of critical infrastructure of any size, such as regional hospitals or municipal utilities; smaller security firms; open-source maintainers; and individual researchers with a track record of reported vulnerabilities.
We expect many organizations conducting defensive cybersecurity work to qualify for this tier. We aim to respond to applications within a few days.
Red Team Access adds authorized penetration testing and red-teaming to the defensive uses above. Examples of qualifying organizations include in-house red teams, government red teams, and security and penetration testing firms. Organizations in this tier can only perform adversarial testing against systems they are authorized to test, including IT systems in critical industries. Users will still experience real-time blocks on actions that could cause physical harm or mass disruption, such as deploying ransomware, damaging physical systems, or pen testing high-risk safety systems.
Given the increased eligibility requirements and security controls, we expect applications in this tier to take a few weeks to review. Qualifying organizations will be enrolled in the Defense Access tier while we review their Red Team Access applications. Currently, this tier is for organizations only; individual researchers are not eligible.
Specialized Access, which has the fewest cyber blocks, is reserved for a limited set of verified organizations that are authorized to test safety systems that could impact people’s lives or disrupt markets, such as flight operating systems, power grids, telecom networks, interbank transfer infrastructure, and government administrative networks.
For this tier, we currently review every organization in depth in collaboration with the US government. Existing members of Project Glasswing will transition to this tier and do not require reapproval for current models.
Our generally available models can continue to be used for tasks such as code review, patching known issues, vulnerability finding in owned source code, and triage of security alerts.
Data retention is required for organizations enrolled in the program so that we can monitor for cyber misuse. Once Enterprise Frontier Safeguards (EFS)—a new solution that combines the privacy of zero data retention with robust safeguards—is available later this fall, eligible organizations will be able to store data in cloud infrastructure they control. Until EFS is available, organizations with access to Claude Fable 5.1 or Claude Mythos 5.1 with zero data retention can also use CVP with zero data retention. To register interest in EFS, fill out this form.
Below, we share an overview of what’s available at each CVP access level, as well as requirements for security and privacy controls:
Overview of the Cyber Verification Program tiers.Testing the efficacy of our tiers
To assess the efficacy of our CVP protections, we ran Claude Opus 5.5 through CyScenarioBench—an evaluation that measures whether models can plan and execute multi-stage cyber operations under realistic constraints—with safeguards tuned for our different CVP tiers. Because this evaluation involves complex, interactive offensive scenarios, we would expect Claude to experience significant blocks both on the generally available model and in the Defense Access tier, while experiencing no blocks in the Red Team Access and Specialized Access tiers.
Across five attempts at each of the 10 CyScenarioBench challenges in each access tier, we found that:
Without CVP access, every task was blocked on the first prompt;
In the Defense Access tier, 46 of the 50 trials were blocked at some point in the challenge, while the remaining four tasks succeeded; and
In the Red Team Access tier, no blocks occurred, and Claude Opus 5.5 successfully completed 34 of the 50 tasks—effectively equivalent to the model’s 67.6% success rate on this evaluation with no safeguards applied (representative of Specialized Access).
These evaluations give us confidence that we can make advanced cyber capabilities safely available to a broader set of defenders, expanding the defensive efforts we began with Project Glasswing. We will continue to refine our tier-based classifiers over time.
On CyScenarioBench, our safeguards blocked 46 of 50 tasks on Claude Opus 5.5 in the Defense Access tier, while the Red Team Access tier on Claude Opus 5.5 did not block any tasks, and completed 34 of 50—the same completion rate as when no safeguards are applied.Giving defenders the advantage
Through Project Glasswing, we found that Claude Mythos models significantly increased the rate at which organizations were able to identify vulnerabilities in their systems. Through the program, our partners uncovered at least 129,000 verified software vulnerabilities between April and July 2026. And through our own open-source scanning efforts, we found an additional 5,500 verified software vulnerabilities between April and October 2026. Of these verified vulnerabilities, more than 33,000 have so far been rated as critical- or high-severity. This is likely an undercount, as it is based on survey data from only a subset of Glasswing partners. As such, we expect the true impact to be at least five times higher.
When asked how long it would have taken them to find the same number of vulnerabilities without Claude Mythos models, several partners told us that the models had increased their rate of vulnerability finding by months or even years. Read more from our partners at Booz Allen and Comcast about their experience.
These results represent a lower bound on the program’s impact on third-party code, as they’re based on partial data from 33 partner reports and Anthropic’s open-source partnerships. Data limitations include that organizations took different approaches to triaging, and fewer than 50% of partners disclosed patched numbers, often because their fixes were still in progress, so the patch rate is significantly undercounted.The changes we’re making to our Cyber Verification Program today are intended to extend the impact of Project Glasswing to a much larger number of cyber defenders. We’re also continuing our efforts to help secure open-source software and critical infrastructure. In the coming weeks, we’ll share more about this work and what we’ve learned as we continue to work to give defenders a permanent advantage.
Apply for access
Interested organizations can apply to CVP here. As part of the application process, we will verify all applicants and request proof of the required security controls for the relevant access tier. Existing CVP members will keep their current settings for previous models and will be automatically evaluated for access to Claude Opus 5.5, Claude Sonnet 5.5, and Claude Mythos 5.1 through the updated program. Admins will need to assign access to specific workspaces by following these steps.
CVP is available on the Claude Platform, Google Cloud’s Vertex AI, and Microsoft Foundry. CVP is only available on Amazon Bedrock for customers eligible for Enterprise Frontier Safeguards.
If you’re blocked on work you think your tier should allow, you can report it here. Full details on each tier can be found in our Help Center.